 Fase Nomination: lascia il tuo voto agli Italian Security Awards 2026
Sicurezza su ChatGPT: c’è la necessità di una nuova forma mentis
 Redazione InnovationCity
Non è solo una perfetta mail di phishing o un falso dialogo con l’amministratore delegato, i rischi dell’AI generativa sono ancora più gravi.
Parlare di sicurezza su ChatGPT e, in generale, su qualsiasi modello LLM e di AI generativa non è affar semplice. I rischi che si corrono nel suo utilizzo sono diversi, con implicazioni sui dati aziendali, sull’economia, sulla politica, sulla morale, sull’etica e sulla vita stessa degli individui. In generale non si tratta di nuovi rischi ma, piuttosto, della facilità con cui si creano gli attacchi e dell’amplificazione nella propagazione.
“Ho letto recentemente un paper in cui si raccontava come fosse possibile fare prompt injection e aggirare filtri e controlli integrati in ChatGPT per ottenere le risposte volute”. Chi dialoga con noi sulla sicurezza su ChatGPT è Giovanni Vigna, italiano trapiantato da 25 anni negli Stati Uniti, Senior Director of Threat Intelligence della Business Unit Security in VMware, in cui entrò due anni fa dopo l’acquisizione della sua società di sicurezza Lastine.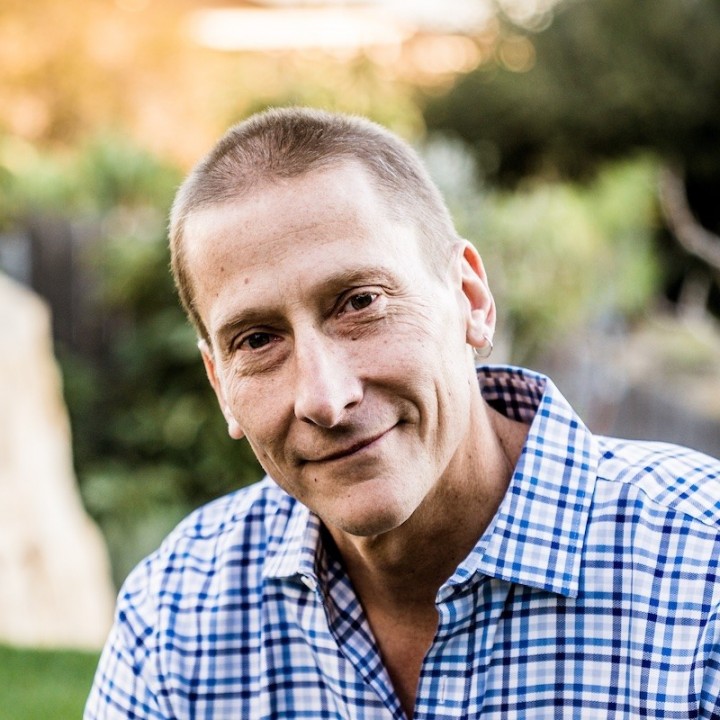 Vigna è anche professore universitario e riconosciuto internazionalmente come un guru della cybersecurity. Il manager ha pubblicato un articolo abbastanza inquietante sulla sicurezza di ChatGPT. Partiamo da questo per capire se e come un giorno potremmo immaginare un’intelligenza artificiale generativa sicura, etica e oggettiva.
Come si sa, ChatGPT è una variante di GPT (Generative Pre-trained Transformer), un LLM, un modello conversazionale artificiale in cui, a fronte di un prompt, una richiesta inserita nell’interfaccia con un linguaggio naturale, genera una risposta, anch’essa in linguaggio naturale, attraverso le sue reti neurali (intelligenza artificiale, modalità deep learning). Il modello considera la probabilità che a una parola ne segua un’altra, è in grado di tener conto del contesto, ha “studiato” attingendo da immense quantità di dati e informazioni provenienti da fonti predefinite e studia ancora, ovvero impara anche dagli input che gli forniscono gli utenti durante l’utilizzo.
Pronto? Sono il tuo capo, mi fai un bonifico?
Nel suo blog post, Vigna riassume in che modo può essere pericoloso ChatGPT. Si può generare una conversazione realistica da utilizzare a scopi di phishing, inducendo le vittime a fornire informazioni sensibili o eseguire azioni (come fare clic su un link dannoso). ChatGPT può essere utilizzato per impersonare un individuo in un attacco di social engineering (anche in una conversazione vocale), convincendo le vittime a divulgare informazioni sensibili o eseguire azioni non corrette. Infine, ChatGPT può essere utilizzato per generare grandi quantità di messaggi spam, intasando i canali di comunicazione o diffondendo disinformazione, per esempio durante una campagna elettorale.
Vigna, infine, produce alcuni esempi di cosa può generare ChatGPT effettivamente preoccupanti. Ma questa è solo la punta dell’iceberg. “È possibile immaginare promozioni, accordi, informazioni o consigli da parte di interlocutori di cui ci si fida – osserva Vigna -, far crollare (è già successo) la Borsa, spostare le preferenze politiche con un bombardamento di fake news o notizie mirate. Il problema vero è che il costo in termini di risorse, di applicazioni o di codice per scatenare un “attacco” con ChatGPT è veramente basso e accessibile a chiunque, ma la diffusione è molto più massiccia e veloce rispetto a un equivalente “umano”.
Ciò che costa è la creazione del modello e il suo training ma, una volta che il sistema autoapprende con l’utilizzo, è solo questione di tempo (di utilizzo). “Allo stesso modo, è complesso intervenire con un controllo automatico in fase di training, i dati che girano sono troppi”. Inoltre, c’è anche un altro tipo di pericolo da considerare: “spesso è difficile capire perché ChatGPT risponde in un certo modo, perché le risposte dipendono inevitabilmente da come è costruito il modello, da come è stato educato e dalle fonti che consulta”.
Nascono “allucinazioni” allora: “raccontami qualcosa del filosofo Giovanni Tornatore” e ChatGPT risponde, perché deve dare una risposta, senza preoccuparsi di chiedersi prima di tutto se è mai esistito un filosofo di nome Giovanni Tornatore, d’altronde lo dice il mio interlocutore, sarà vero. E poi ci sono le questioni etiche, le discriminazioni, in generale risposte che non sono oggettive, o “giuste”.
Un approccio Zero Trust a ChatGPT
C’è una speranza, allora? “Dobbiamo costruirci, e inculcare negli studenti, una nuova forma mentis – prosegue Vigna – educarci a essere scettici nei confronti delle intelligenze artificiali, avere una diffidenza di base, un approccio Zero Trust. Imparare a formarsi un pensiero critico e a distinguere la fonte competente. Educarci all’autorevolezza, qualcosa che non ci è mai stata insegnato”.
“Vendor e Istituzioni, inoltre, devono affrontare la questione con grande responsabilità. Vedo e seguo con interesse la direzione presa dalla Comunità Europea in merito. Abbiamo il diritto di sapere sempre se stiamo interagendo con un’intelligenza artificiale e, magari, qualcosa di più”.
Vigna pensa ai vendor e alla loro responsabilità. Il campo in cui ci si muove è sempre lo stesso: quando finisce il diritto a proteggere le idee, gli algoritmi, i dati e le fonti e inizia il dovere di comunicare con trasparenza come è educato un modello, che fonti utilizza e in che modo si possono considerare sicuri i dati che noi utenti forniamo interagendo con il prompt?
Per questo, conclude Vigna “si può pensare a creare sistemi di interazione più sofisticati che raccolgano e analizzino informazioni che circolano liberamente in Rete. Raccogliere informazioni pubbliche da valutare in ottica predittiva, costruire validi sistemi di indagine sui contenuti e modelli di transizione dal linguaggio naturale al codice applicativo per estrarre solo dati oggettivi utilizzabili da un sistema automatizzato”. Considerare delle architetture alternative, che già esistono, magari open source, capaci di generare conoscenza dal basso di fonti autonome e diffuse.
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Related news
Ultime Notizie
Nutrizione giovanile e salute futura: come la dieta nei primi anni di vita condiziona muscoli e metabolismo da adulti
Un nuovo studio pubblicato su Nutrients da UniTS, Fondazione Italiana Fegato e Università di Padova dimostra come una dieta ricca di grassi e zuccheri modifichi la risposta genica dei muscoli durante la crescita in modo differente tra maschi e femmine.
24-10-2026
La startup padovana Agri-E converte i residui agricoli in nuovo biocarburante
Spin-off accademico fondato nel 2025, la società sviluppa micro-bioraffinerie modulari che consentono alle aziende agricole di produrre bioetanolo ad uso proprio, abbattendo fino al 60% i costi di produzione ed eliminando la CO2 fossile.
24-10-2026
Flyren Energy Group rileva 656 MWp da Ignis per rafforzare la sua presenza nel settore energetico
L'operazione, prima acquisizione di terze parti dall'ingresso di Foresight nel capitale, porta il portafoglio gestito dal gruppo torinese a oltre 2 GW tra solare fotovoltaico, accumulo a batteria ed eolico onshore.
23-10-2026
Generative Bionics sceglie la tecnologia AMD per realizzare la più grande Data Factory europea
L'azienda deep-tech presenta a CES Unveiled Milan un piano strategico per una rete di Data Factory su tre siti — a partire da un primo hub di 5.000 metri quadrati in Italia — alimentata dalla potenza di calcolo di AMD Helios per accelerare la robotica umanoide industriale e rafforzare la sovranità tecnologica europea.
23-10-2026
Notizie più lette
1 Diritto alla riparazione, da oggi è un obbligo per produttori e retailer
L’obbligo, entrato in vigore il 22 ottobre, si applica a 11 categorie di prodotti regolamentati dall'UE per requisiti di riparabilità: smartphone, tablet e telefoni cordless, lavatrici, lavasciuga e lavastoviglie, apparecchi di refrigerazione e asciugabiancheria, display elettronici e aspirapolvere, server e sistemi di archiviazione dati, mezzi di trasporto che incorporano specifiche batterie. La normativa ha validità retroattiva per beni venduti dal 31 luglio
2 Innovazione nello storage con Toshiba: le tecnologie MAMR e HAMR aprono la strada agli hard disk da oltre 50TB
Il superamento dei limiti fisici della registrazione magnetica perpendicolare apre la strada a nuove architetture a dodici dischi e a sistemi di scrittura assistita per far fronte all'aumento globale dei volumi di dati.
3 Il futuro della mobilità autonoma: in gioco 6 miliardi di euro di benefici per il sistema Italia
Il Politecnico di Milano analizza le novità introdotte dal decreto legislativo sul Codice della Strada, evidenziando la necessità di consentire la guida senza conducente per sbloccare opportunità industriali e benefici socioeconomici per oltre 6 miliardi di euro.
4 Il 43% degli impianti fotovoltaici italiani ha più di dieci anni. Senza manutenzione, l’investimento rischia di perdere valore
Al Solar Wellness Day di Elmec Solar, imprese ed esperti si sono confrontati su come mantenere gli impianti fotovoltaici efficienti, sicuri e redditizi nel tempo. Con le nuove regole antincendio per molte imprese la manutenzione diventa un obbligo, mentre le batterie di accumulo trasformano l’energia del sole in una risorsa da usare quando conviene.
G11 Media Networks
InnovationCity e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del 11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.